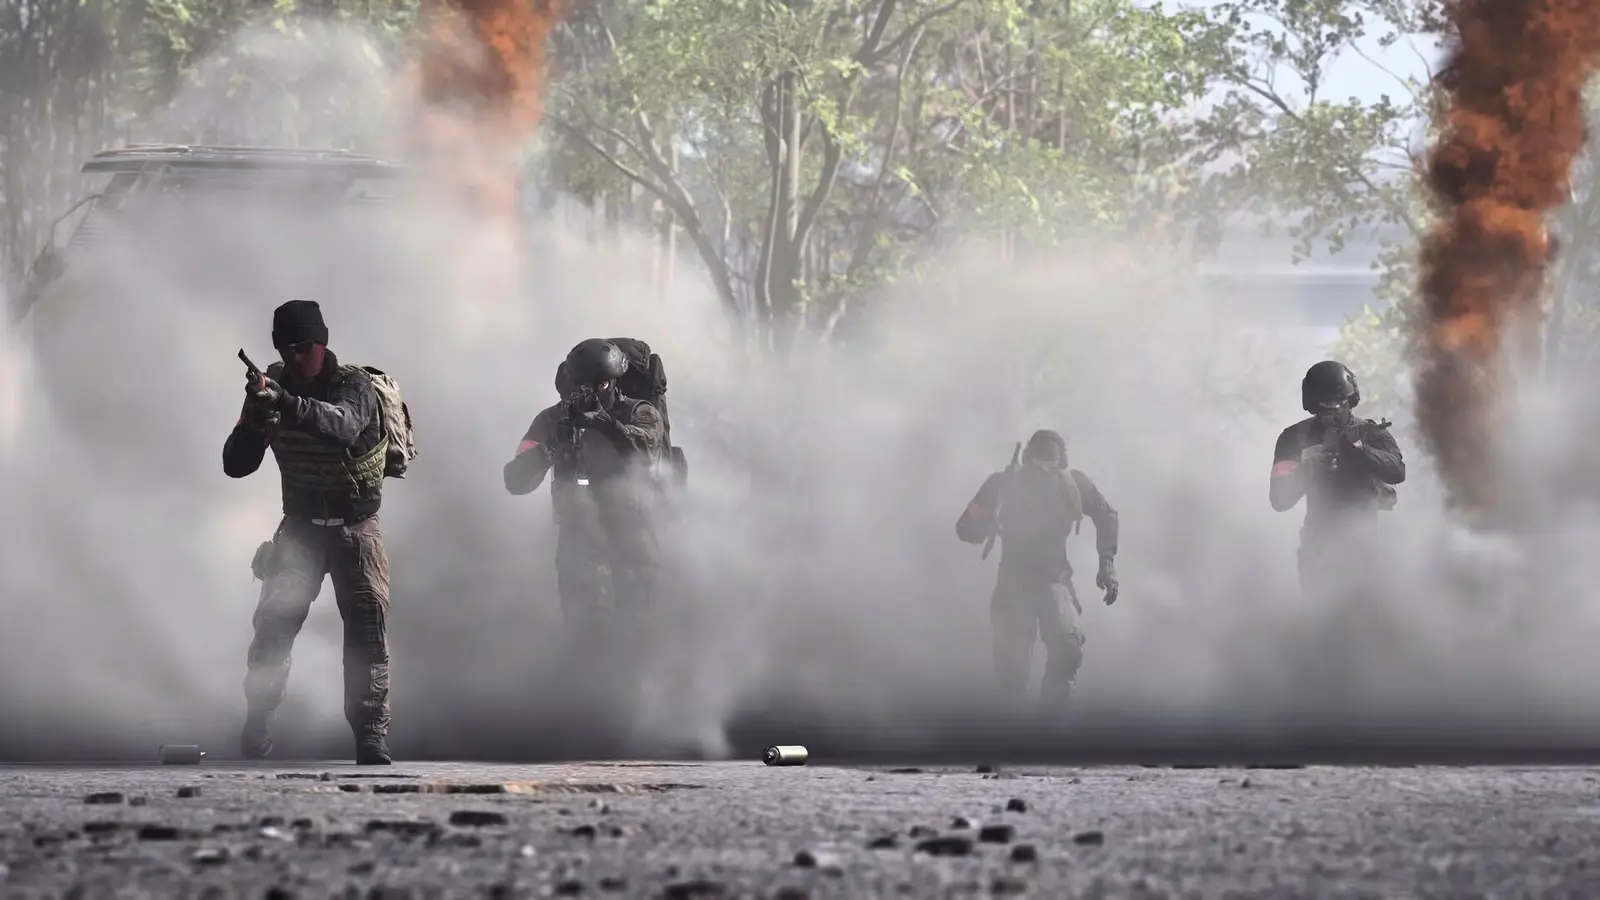
Krāpnieki un hakeri konkurētspējīgās FPS spēlēs nav jauna parādība, taču nesena diskusija Reddit platformā par taktisko šūteri Wardogs ir aktualizējusi fundamentālu jautājumu: vai spēļu veidotāji tehnoloģiski vispār vairs spēj uzvarēt šo cīņu? Diskusijas pavediens ar nosaukumu “Wardogs has shown me that no matter how good the devs are? Hacking is becoming worse” ātri piesaistīja plašu spēlētāju uzmanību, īpaši tādēļ, ka tā autors atklāti slavē Bulkhead Interactive izstrādātāju centību un profesionalitāti.
Autora secinājums ir skarbs: neskatoties uz to, ka studija aktīvi cīnās pret pārkāpējiem un acīmredzamus hakerus pēc spēlētāju ziņojumiem spēj izraidīt dažu minūšu laikā, pēdējo dienu laikā aizdomīgu gadījumu skaits spēlē ir strauji pieaudzis.
Smalkie krāpšanās rīki un uzticības sabrukums
Lielākā problēma mūsdienu šūteros vairs nav viegli pamanāmie “aimboti”, kas automātiski veic 400 metru galvas šāvienus cauri aizsegiem. Tā vietā spēlētāji saskaras ar daudz grūtāk pierādāmiem palīgrīkiem:
- Caurredzamības programmatūra (Wallhack / ESP): Ļauj spēlētājam redzēt pretinieku atrašanās vietas caur sienām un reljefu.
- Atsitiena kontroles skripti (Recoil control): Mākslīgi izlīdzina ieroča šāvienu trajektoriju, padarot šaušanu aizdomīgi precīzu.
Atsaucoties uz kiberdrošības uzņēmuma Irdeto 2018. gada pētījumu, kurā tika lēsts, ka aptuveni 9% spēlētāju mēdz izmantot krāpšanās rīkus, sekas 100 spēlētāju lielā kaujas laukā ir dramatiskas. Tas nozīmē, ka teju katrā mačā var atrasties vairāki negodīgi dalībnieki.
Šī situācija rada nepārtrauktu nedrošības sajūtu. Tā kā spēlē nozīmīgu lomu spēlē soļu skaņas, sabiedroto izlūkošana un šaušana caur cauršaujamām virsmām, parastam spēlētājam kļūst gandrīz neiespējami atšķirt izcilu oponenta reakciju no slēptas krāpšanās. Šis uzticības zudums mudina daudzus ilgstošus FPS žanra veterānus pilnībā novērsties no tiešsaistes šūteriem, tā vietā izvēloties viena spēlētāja (single-player), PvE vai privātas sadarbības spēles.
Kaķa un peles spēle komercializētā industrijā
Kopienas diskusijās tiek uzsvērts, ka krāpšanās rīku izstrāde jau sen vairs nav atsevišķu programmētāju hobijs. Tā ir kļuvusi par ienesīgu melno tirgu ar maksas abonementu modeļiem, slēgtām kopienām un pat aparatūras līmeņa (hardware-based) risinājumiem. Līdzko izstrādātāji atrod veidu, kā bloķēt vienu metodi, hakeru pakalpojumu sniedzēji operatīvi atrod jaunas apiešanas iespējas.
Pat agresīvas pretkrāpšanas sistēmas ar operētājsistēmas kodola līmeņa piekļuvi (ring 0), kādu pazīstam no Riot Vanguard, kopienas acīs nav universāla panaceja, turklāt tās rada nopietnas bažas par privātumu, kā arī savietojamības problēmas ar Linux un specializētām iekārtām. Arī stingrāki sodi, piemēram, komponenšu bloķēšana (hardware bans) vai personas identitātes verifikācija, nespēj sniegt pilnīgu aizsardzību.
Šī situācija liek uzdot jautājumu par žanra nākotni kopumā: ja pat tik aizrautīgas un ātri reaģējošas komandas kā Bulkhead nespēj novērst hakeru pieplūdumu, vai konkurētspējīgie daudzspēlētāju šūteri nākamajos gados vispār spēs nosargāt godīgas spēles principus?