Viena nopludināta API atslēga uzņēmuma mākonī šobrīd nozīmē momentānu finanšu katastrofu. Kiberpasaulē tradicionālo kriptovalūtu rakšanu (cryptojacking) nomainījusi krietni agresīvāka un ienesīgāka metode — LLMjacking, kur uzbrucēji pieslēdzas svešiem AI resursiem un dažu minūšu laikā spēj uzģenerēt sešciparu rēķinus.
Ja agrāk uzlauzts serveris klusi dzenāja monētas un radīja mērenus zaudējumus mēnešu gaitā, tad jaunākais Google Threat Intelligence Group (GTIG) brīdinājums iezīmē brutālu realitāti: lielie valodas modeļi un to GPU jauda tiek izpumpēti zibensātrumā. Arī vietējiem izstrādātājiem un uzņēmumiem, kuri ikdienā eksperimentē ar mākslīgā intelekta servisiem vai FiveM botu integrācijām, šis ir signāls nekavējoties pārbaudīt savus drošības slūžu vārtus.
Kā darbojas LLMjacking uzbrukumi un melnais tirgus
Uzbrucēji nesit uz labu laimi — mērķis ir konkrēti piekļuves dati, piemēram, GitHub personīgie marķieri (tokens), servisa kontu atslēgas vai publiski atstāti AI galapunkti. Kad piekļuve iegūta, hakeri momentāni paaugstina privilēģijas un pieslēdz upura kontu dārgākajiem pay-as-you-go tarifiem, izvēloties jaudīgākos premium modeļus.
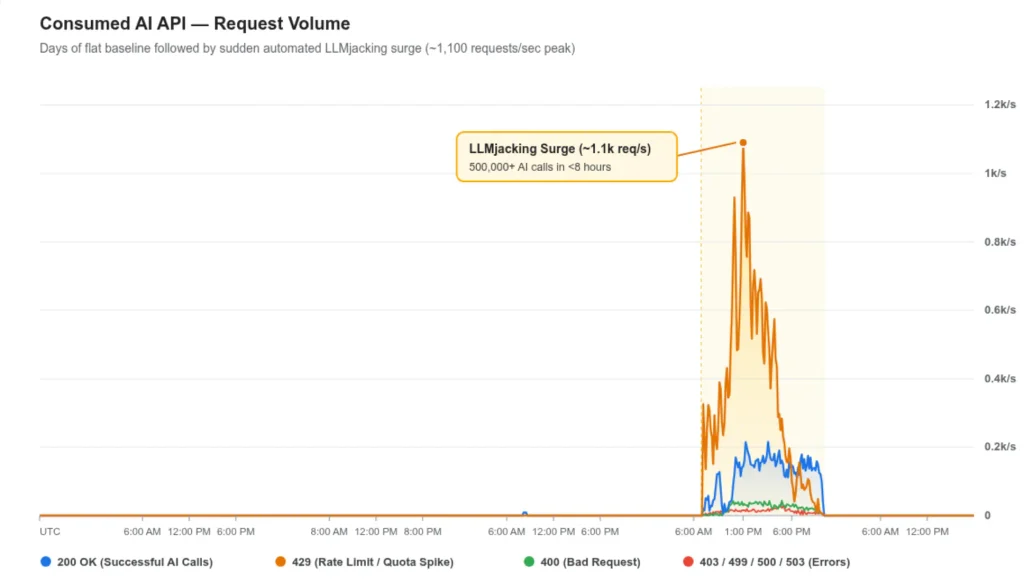
- Zibensātrs rēķina pieaugums: Grupējums UNC6993 pierādīja, ka pēc API atslēgu iegūšanas mākoņpakalpojumu rēķins pārsniedz $100 000 dažu minūšu laikā.
- Sistēmas apiešana: Lai apietu modeļu pieprasījumu limitus (rate limits), uzbrucēji konveijera režīmā veido un dzēš īslaicīgus servisa kontus, paralēli novērojot upura izmaksu paneli.
- Melnā tirgus “LLM Mixers”: Nozagtā skaitļošanas jauda tiek pārdota tālāk citiem kiberpasaules klientiem caur starpniekserveriem (token proxying) vai izmantota savu modeļu trenēšanai.
Ko tas nozīmē organizācijām un izstrādātājiem?
Kā norāda Google analītiķi, pieprasījums pēc mākslīgā intelekta resursiem tikai aug, kas nozīmē, ka LLMjacking kļūs par primāro uzbrukumu vektoru. Jebkura neautorizēta izmaiņa AI modeļu iestatījumos vai negaidīts izsaukumu skaita lēciens nekavējoties jāuztver kā kritisks drošības incidents. Galvenais aizsardzības solis ir stingrs least privilege princips — nevienam API marķierim vai servisa kontam nedrīkst būt piekļuves tiesības tālāk par tā tiešo uzdevumu.
Brīvi pieejamas API atslēgas atvērtos koda repozitorijos vairs nav vienkārši nevērība — tā ir garantēta bankrota biļete. Kiberkrimināļi ir sapratuši, ka AI skaitļošanas jauda šobrīd ir pieprasītākā un dārgākā prece melnajā tirgū, un viņi negaidīs mēnesi, lai lēnām testētu limitus.
Vai tavi mākoņpakalpojumu limiti un API atslēgas ir drošībā, vai arī rēķinu paziņojumus pārbaudi tikai reizi mēnesī?